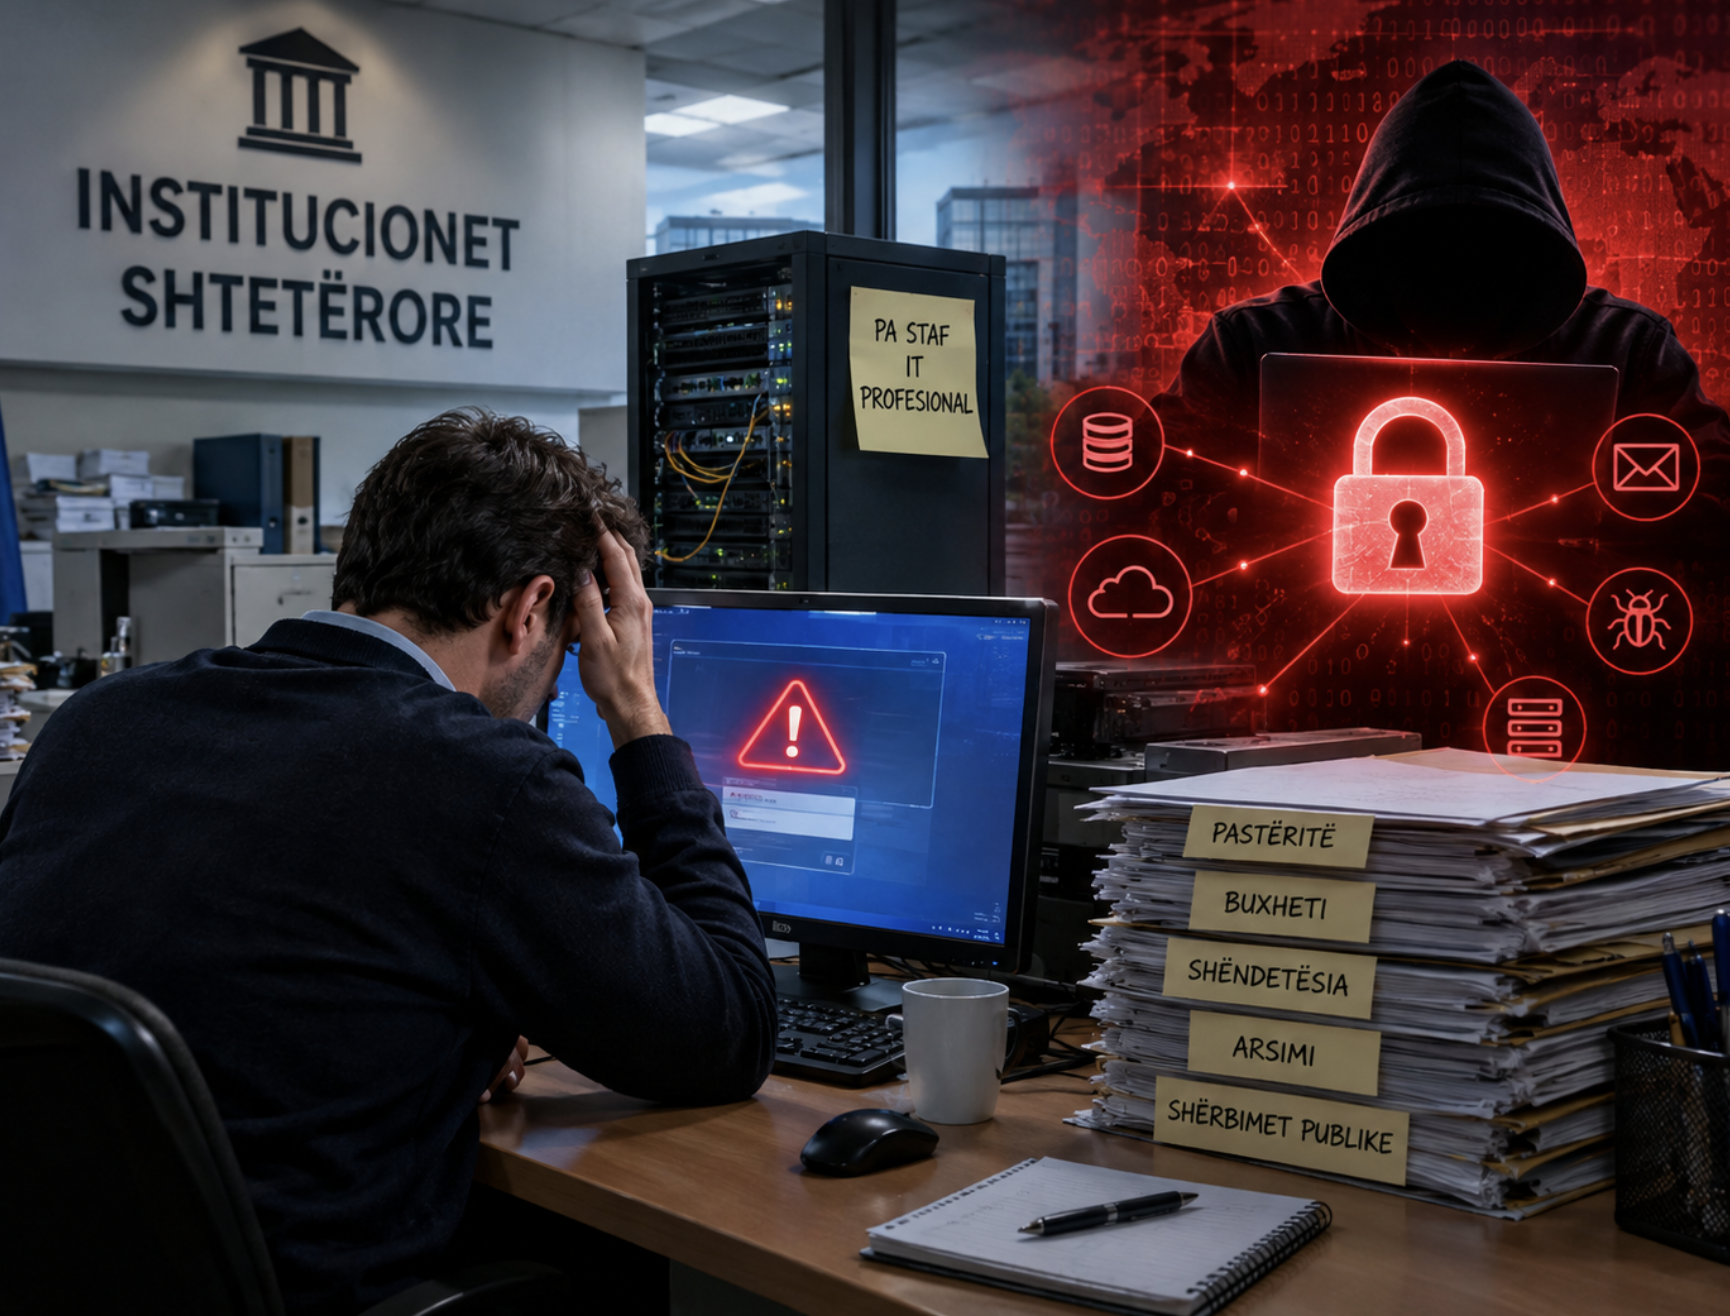
Shkup, 23 tetor – Institucionet shtetërore në Maqedoninë e Veriut përballen me mungesë të vazhdueshme të kuadrove profesionale dhe eksperteve të teknologjisë informative (IT), problem ky i theksuar në raporte të ndryshme dhe auditime. Kjo gjendje shpesh reflektohet te siguria kibernetike, funksionimi i ngadaltë i shërbimeve digjitale për qytetarët dhe dështimet e herëpashershme në infrastrukturën teknike shtetërore. Edhe vetë BE-ja ka probleme shumë seriozisht në këto çështje, por tek ne thuajse e zënë këtë punë si aspak të rëndësishme. Dëmi mund të jetë shumë i madh, andaj duhet shumë seriozitet dhe investim në kuadër të rinj, për të siguruar cilësi dhe siguri maksimale në botën e IT-së, shkruan “Zhurnal.mk”.
Rreziku i hakerimit në Evropë – mbyllen ueb faqe qeveritare, spitalet dhe shkolla
Disa portale qeveritare, faqe interneti arsimore dhe shëndetësore u mbyllën përkohësisht në pesë shtete. Ndër vendet e prekura janë Gjermania, Franca, Belgjika, Holanda dhe Finlanda, pasi kishte një kërcënim të sulmeve të hakerëve. Të metat, të zbuluara me ndihmën e inteligjencës artificiale, tregojnë se sa e ndjeshme është infrastruktura dixhitale nga e cila varen miliona qytetarë. Evropa u përball me një kërcënim dixhital të pazakontë pasi studiuesit, duke përdorur inteligjencën artificiale, zbuluan dy dobësi serioze sigurie në PHP, një nga gjuhët e programimit më të përdorura për ndërtimin dhe drejtimin e faqeve të internetit.
Rreziku lind nga mundësia që një sulmues të shfrytëzojë një gabim në përpunimin e memories dhe kërkesat e serverit për të fituar akses të paautorizuar. Në varësi të konfigurimit të sistemit të sulmuar, pasojat mund të jenë serioze – nga ndërprerja e funksionimit të faqes së internetit deri te vjedhja, modifikimi ose fshirja e të dhënave, shkruan “Zhurnal.mk”.
Stafi i IT-së nëpër institucionet shtetërore në Maqedoninë e Veriut është i dobët!
Situata me stafin e IT-së nëpër institucionet qeveritare në Maqedoninë e Veriut mbetet kritike dhe sfiduese, e karakterizuar nga një mungesë e theksuar kapacitetesh dhe vështirësi kronike për të mbajtur ekspertë të kualifikuar brenda sektorit publik.
Raportet e fundit, përfshirë ato të Komisionit Evropian dhe Bankës Botërore, nënvizojnë se hendeku i shkathtësive digjitale po pengon modernizimin e plotë të administratës.
Mungesa e kuadrit të brendshëm profesional i ka bërë sistemet qeveritare të ndjeshme ndaj sulmeve kibernetike. Institucionet mbeten gjerësisht të varura nga kompanitë e jashtme private për të mirëmbajtur sistemet bazë dhe platformat e shërbimeve ndaj qytetarëve.
Pagat në sektorin publik për profilet e IT-së janë dukshëm më të ulëta se ato në sektorin privat ose në kompani të huaja, gjë që bën që profesionistët më të mirë të zgjedhin tregun privat.
Punësimet shpesh bëhen mbi baza partiake në vend të meritokracisë dhe kapaciteteve teknike reale.
humë inxhinierë dhe ekspertë të rinj të teknologjisë largohen nga vendi ose punojnë nga distancat për tregun e jashtëm.
Si përgjigje ndaj këtyre sfidave, shteti ka krijuar Ministrinë e Transformimit Digjital. Kjo strukturë e re synon të centralizojë strategjitë e e-qeverisjes, sigurisë kibernetike dhe ndërtimit të infrastrukturës standarde të ICT-së.
Incidente të shumta me sigurinë kibernetike!
Sektori i teknologjisë informative në institucionet shtetërore të Maqedonisë së Veriut ka qenë skenë e disa prej skandaleve dhe incidenteve më të rënda në rajon, të cilat kanë paralizuar shërbimet publike, kanë cënuar sigurinë kombëtare dhe kanë ekspozuar dështimet e thella infrastrukturore.
Në shkurt të vitit 2023, sistemi informatik i Fondit të Sigurimit Shëndetësor ra pre e një sulmi masiv kibernetik të llojit Ransomëare. Për më shumë se dy javë, i gjithë sistemi mbeti i bllokuar plotësisht.
Mjekët nuk mund të lëshonin receta apo udhëzime elektronike, lehonat mbetën pa pagesat e rregullta, dhe mijëra punonjës të shëndetësisë publike nuk morën dot pagat në kohë. Ky konsiderohet si një nga incidentet më kritike për shkak të ndikimit të drejtpërdrejtë në jetën e qytetarëve.
Gjatë zgjedhjeve parlamentare të korrikut të vitit 2020, ueb-faqja zyrtare e Komisioni Shtetëror i Zgjedhjeve ra nga funksioni pikërisht në momentin kur po numëroheshin votat dhe po shpalleshin rezultatet e para në kohë reale.
Gjatë viteve 2021-2022, tek Enti Shtetëror i Statistikave u sulmua ueb faqja pikërisht gjatë kohës kur po kryhej procesi tejet i ndjeshëm i regjistrimit të popullsisë. Te Ministria e Arsimit dhe Shkencës në vitin 2022 kakerët bllokuan faqen dhe kërcënuan me fshirjen e të dhënave të nxënësve dhe studentëve nëse nuk vendosej një flamur bullgar, duke marrë nuanca të një lufte hibride gjeopolitike.
Të gjitha këto raste tregojnë se mungesa e ekspertëve të brendshëm dhe e investimeve afatgjata në mbrojtjen kibernetike i ka kthyer institucionet e Maqedonisë së Veriut në shënjestra të lehta për krimin kibernetik ndërkombëtar, shkruan “Zhurnal.mk”.
Çfarë duhet të ndryshohet që të kemi siguri kibernetike!
Për të adresuar mangësitë kronike dhe për të parandaluar skandalet e ardhshme kibernetike, Maqedonia e Veriut duhet të zbatojë një reformë të thellë strukturore, financiare dhe ligjore në sektorin IT të institucioneve shtetërore.
Shteti duhet të krijojë një kornizë të veçantë pagash për profilet e IT-së në administratë, duke i ndarë ata nga skema standarde e zyrtarëve administrativë. Pa afruar pagat me të paktën 60-70% të vlerës së tregut privat, institucionet nuk do të kenë kurrë staf cilësor.
Ofrimi i certifikimeve të shtrenjta ndërkombëtare, si Cisco, Microsoft, CEH të financuara nga shteti, me kusht që punonjësi të qëndrojë në sektorin publik për një periudhë të caktuar kohore.
Ligji i ri për Sigurinë e Rrjeteve dhe Sistemeve të Informacionit, i cili synon harmonizimin me direktivat e BE-së, duhet të zbatohet me përpjekje maksimale pa vonesa.
Në vend që çdo ministri ose fond të ketë serverët dhe sistemet e veta të brishta e të pambrojtura (siç ndodhi me Fondin Shëndetësor), e gjithë infrastruktura kritike e të dhënave duhet të centralizohet në një qendër shtetërore të të dhënave të sigurisë së lartë.
Në këtë drejtim jemi shumë larg, prandaj nuk ka kohë për pritje dhe gabime. Historia e sulmeve në Shqipëri dhe në vendin tonë me shembujt më lart duhet të jetë mësim se ndryshimet në këtë sferë janë të patjetërsueshme, shkruan “Zhurnal.mk”.