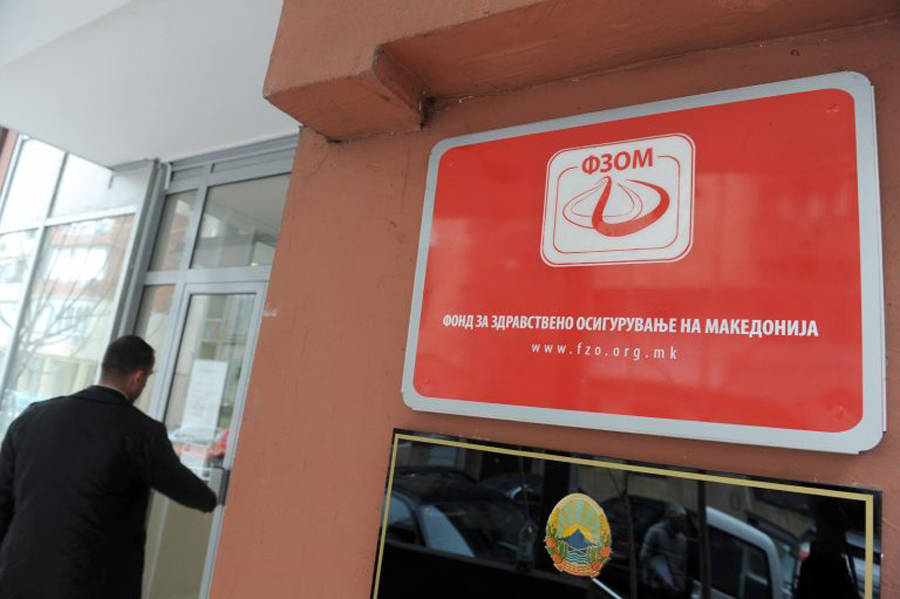
Shkup, 19 nëntor, Zhurnal.mk – Fondi për Sigurim Shëndetësor, në lidhje me raportin përfundimtar të publikuar të Entit Shtetëror të Revizionit (ESHR), i cili ka të bëjë me zbatimin e masave të sigurisë dhe kontrolleve në sistemin informativ të Fondit, njoftoi se gjetjet dhe rekomandimet janë shqyrtuar me vëmendje dhe përgjegjësi institucionale, si dhe janë ndërmarrë aktivitete specifike për të kapërcyer dobësitë e identifikuara.
Fondi e njeh revizionin e pavarur shtetëror si një mekanizëm jashtëzakonisht të rëndësishëm për përmirësimin e llogaridhënies publike, forcimin e kapaciteteve institucionale dhe vendosjen e standardeve më të larta në menaxhimin e burimeve publike. Në këtë drejtim, rekomandimet e auditimit nuk përfaqësojnë vetëm një detyrim për të vepruar, por edhe një nxitje të rëndësishme për përmirësimin sistematik të proceseve organizative dhe teknologjike. Në kuadër të kompetencave të tij dhe në përputhje me detyrat e Qeverisë, Fondi ka përgatitur një Plan veprimi specifik, i cili mbulon të gjitha rekomandimet e përfshira në gjetjet e auditimit, i cili përfaqëson një kornizë gjithëpërfshirëse dhe të strukturuar për veprim, në të cilën për secilin rekomandim përcaktohen veprimet e nevojshme korrigjuese, njësitë organizative kompetente dhe bartësit përgjegjës, si dhe afatet e sakta për zbatimin e tyre.
Në këtë mënyrë, rekomandimet e Entit Shtetëror të Revizionit janë përkthyer në detyra specifike operative, me përgjegjësi dhe dinamikë kohore të përcaktuara qartë për përmbushjen e tyre. Është veçanërisht e rëndësishme që disa nga aktivitetet e planifikuara janë zbatuar tashmë, ndërsa procedurat janë iniciuar për pjesën tjetër ose janë përcaktuar masa specifike për zbatimin e tyre.
Ndër aktivitetet e zbatuara deri më tani janë segmentimi i rrjetit në qendrën e të dhënave dhe emërimi i personave përgjegjës për administrimin e autentifikimit dhe kontrollin e aksesit të përdoruesve.
Paralelisht me këtë, Plani i veprimit parashikon forcimin e mëtejshëm të sigurisë së informacionit përmes përditësimit të politikave dhe procedurave të sigurisë, zhvillimit të një strategjie TI-së, vlerësimit të rreziqeve, përmirësimit të kontrolleve të aksesit, modernizimit të infrastrukturës dhe përmirësimeve të sigurisë në sistemet ekzistuese të informacionit.